NOSSA METODOLOGIA
Uma governança que funciona como ciclo, não como projeto.
O KORAGRC é organizado com aderência ao ciclo PDCA que sustenta um SGSI em conformidade com a ISO/IEC 27001. Cada módulo tem o seu lugar nele, de riscos e políticas a auditorias e incidentes.
Melhoria contínua do SGSI
- Gestão de Riscos
- Gestão de Políticas
- Controles sugeridos por IA
- Obrigações e evidências
- Aceites de políticas
- Portal do Fornecedor
- Auditoria Interna
- Avaliações pontuadas
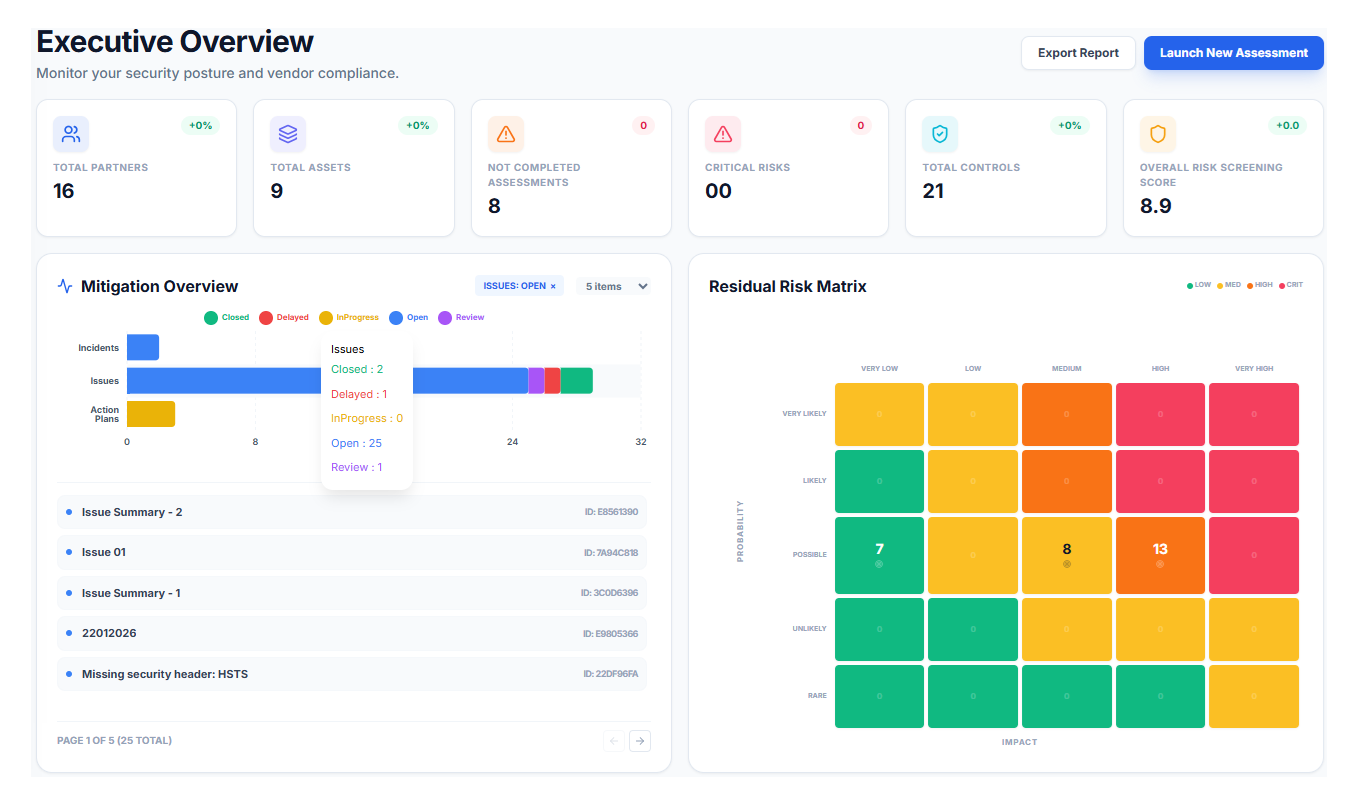
- Painéis e relatórios
- Issues e Incidentes
- Planos de ação por IA
- Exceções e novas versões de política
O Ecossistema
Estratégia GRC Integrada
Gestão de Riscos
Cenários de ameaça usando matriz de Probabilidade x Impacto.
Gestão de Riscos de Terceiros
Gerencie parceiros e serviços com triagem IA em tempo real.
Auditoria Interna
Ciclo completo de auditoria via IA, do planejamento ao relatório final.
Gestão de Ressalvas e Incidentes
Análise de Causa Raiz (RCA) e planos de ação estruturados.
Obrigações de Conformidade
Ciclos recorrentes com responsáveis, revisores e evidências automáticas, sempre prontos para auditoria.
Gestão de Políticas
Políticas versionadas, campanhas de aceite, exceções e modelos, com formatação assistida por IA.
Avaliações
Questionários com pontuação, avaliações geradas por IA e relatórios finais, para suas equipes e fornecedores.
Análises e Relatórios
Desenhe dashboards personalizados com nosso AI Designer.
A PLATAFORMA
Tudo o que o seu programa de GRC precisa, em um só ambiente.
Gestão de Políticas
Políticas versionadas, aceites dos colaboradores, exceções e modelos, com formatação e sugestão de controles por IA.
Obrigações e Evidências
Ciclos recorrentes com responsáveis, revisores e prazos. A coleta automática de evidências mantém você pronto para auditoria.
Monitoramento Contínuo
Monitoramento contínuo de controles na auditoria interna, com papéis de trabalho, solicitações PBC, achados e CAPA no mesmo fluxo.
Segurança de Nuvem
Conexões somente leitura com AWS e Microsoft 365 executam scans de compliance e alimentam seus controles.
Avaliações e Relatórios
Questionários com pontuação, issues automáticos para respostas não conformes e relatório final em PDF ou DOCX.
Analytics e Power BI
Desenhe painéis com 18 tipos de visual, gere-os com IA ou conecte o Power BI por chave de API segura.
Experiência do Produto
Controles Profissionais GRC
Inteligência de Risco Preditiva
Substitua dias de auditoria manual pela KORAGRC. Nosso Motor IA escaneia documentos e falhas.
Assistente IA
O copiloto inteligente que transforma seus dados de GRC em respostas estratégicas imediatas através de conversação natural.
AI Designer
Transforme ideias em visualizações de dados instantaneamente. Com o AI Designer, você não precisa ser um expert em BI para criar relatórios poderosos.
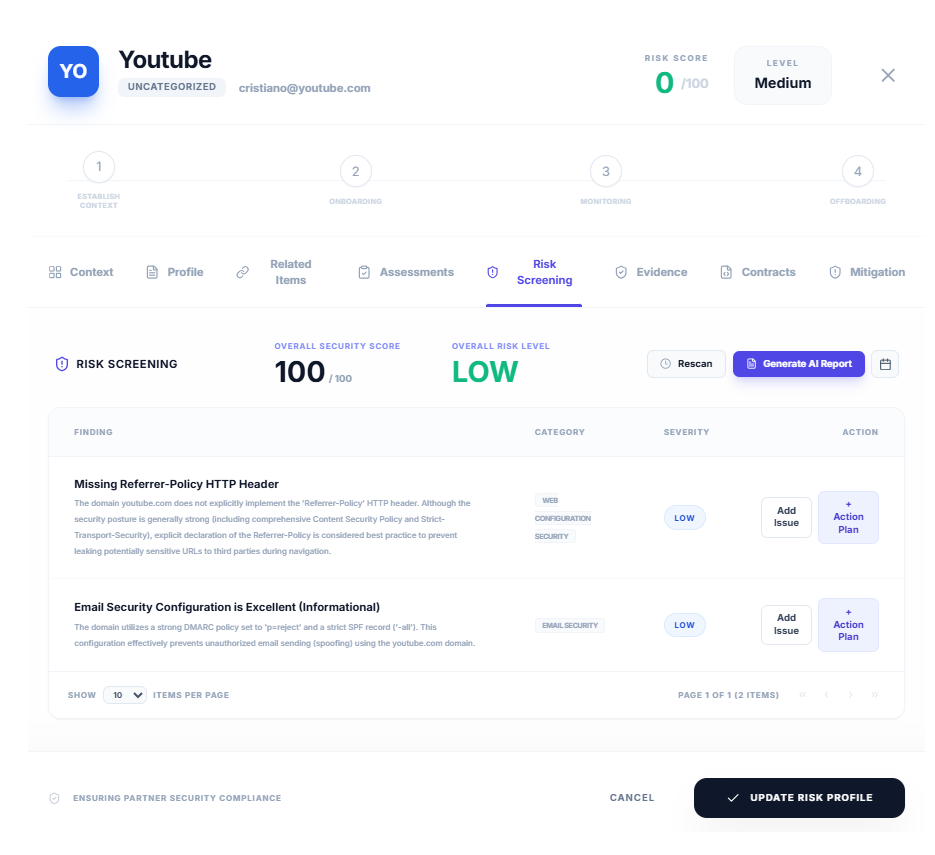
Triagem de Segurança
Não apenas identifique vulnerabilidades; entenda-as. Nossa IA enriquece automaticamente os relatórios de scan com análises de impacto e roteiros de correção detalhados, reduzindo o tempo entre a descoberta e a solução do risco.
Questionários Smart
Transforme normas complexas em questionários de avaliação automatizados. Basta selecionar o padrão de referência e deixar a IA estruturar as perguntas certas para o seu compliance.
Análise de Contratos
A inteligência que lê as entrelinhas. Analise contratos, resuma pontos-chave e mapeie riscos e obrigações automaticamente, garantindo total controle sobre seus acordos comerciais.
Sugestão de Controles
Elimine a dúvida na hora de definir tratamento para seus riscos. Nossa IA analisa o cenário e sugere os melhores controles e salvaguardas para proteger seus ativos, tudo alinhado às melhores práticas de mercado.
Assistente de Planos
Transforme vulnerabilidades e incidentes em tarefas resolvidas. O KORA AI analisa o contexto completo de cada falha detectada e gera automaticamente um roteiro de correção passo a passo.
Inteligência de Auditoria IA
Geração de relatórios, achados e análise estratégica de auditorias automatizada.
Conecte seu LLM
Sua infraestrutura, suas regras. O KORAGRC é agnóstico e permite que você integre seus próprios modelos de linguagem (LLM) para alimentar todas as funcionalidades de IA da plataforma.
PORTAL DO FORNECEDOR
Traga seus fornecedores para dentro do processo.
Cada fornecedor tem um portal seguro para responder avaliações, enviar evidências e acompanhar seus planos de ação. Ele só enxerga o próprio cadastro.
- Responda avaliações, com perguntas reservadas por respondente
- Anexe evidências em armazenamento privado
- Acompanhe problemas e planos de ação abertos
- Disponível em português e inglês
SEGURANÇA E ACESSO
Feito para times de segurança corporativos.
Single Sign-On
Conecte seu provedor de identidade e entre com as credenciais corporativas.
Verificação em duas etapas
Códigos de aplicativo autenticador e códigos de recuperação, com exigência opcional para toda a organização.
Isolamento rigoroso por organização
Cada organização enxerga apenas os próprios dados. Acesso por perfil e por módulo.
Trilha de auditoria imutável
Cada ação sensível é registrada em um log só de inserção, que não pode ser editado nem apagado.
Credenciais cifradas
Chaves de nuvem, SSO e IA ficam cifradas. Arquivos são entregues por links privados de curta duração.
Traga sua própria IA
Use seu modelo OpenAI, Anthropic, Gemini ou Azure OpenAI, com limites de uso sob seu controle.
BIBLIOTECA
Frameworks Unificados
Guia de Implantação de GRC
Um roteiro para implantar workflows, controle de acesso por papéis (RBAC) e conformidade com IA.
Ver BibliotecaBiblioteca SCF Compartilhada
Acesse o Secure Control Framework (SCF) para padronizar os controles em toda a sua empresa.
Ver BibliotecaArquitetura de Riscos
Boas práticas para definir catálogos de ameaças e estratégias de mitigação do risco residual.
Ver BibliotecaFRAMEWORKS DE CONFORMIDADE MAPEADOS
GUIAS
Guias práticos de GRC para times de segurança, privacidade e auditoria
GRC e Estratégia
Planilha vs. software de GRC: quando e por que migrar
8 min de leituraTPRM e Fornecedores
Questionário de due diligence de fornecedores: modelo prático
9 min de leituraTPRM e Fornecedores
O que é TPRM (gestão de riscos de terceiros) e como estruturar
8 min de leituraGRC e Estratégia
Como escolher um software de GRC: critérios técnicos e de negócio
9 min de leitura
FAQ
Perguntas frequentes sobre GRC e o KORAGRC
O que é uma plataforma de GRC e por que usá-la em vez de planilhas?
Uma plataforma de GRC (Governança, Riscos e Conformidade) mantém riscos, controles, políticas, auditorias, obrigações e terceiros em um único sistema conectado. Planilhas não escalam: versões divergem, evidências ficam espalhadas, prazos são perdidos e ninguém tem uma visão em tempo real. O KORAGRC adiciona workflows, responsáveis, trilha de auditoria e dashboards sobre uma biblioteca de controles compartilhada.
Quais normas e regulamentos o KORAGRC suporta?
O KORAGRC mapeia controles e requisitos para frameworks como ISO/IEC 27001, NIST CSF, SCF, SOC 2, COSO, SOX, GDPR, LGPD, NIS2, DORA e PCI DSS. Os frameworks viram conjuntos de referência que você vincula aos seus riscos, obrigações, políticas e avaliações.
O que é BYOM (Bring Your Own Model) e como protege meus dados?
O BYOM permite conectar o seu próprio modelo de linguagem (LLM) ao KORAGRC, em vez de depender de um provedor de IA fixo. Você escolhe o modelo, as credenciais usadas na conexão ficam armazenadas cifradas e você controla o uso com limites definidos por você. Assim a IA aplicada ao GRC respeita sua soberania de dados e seus requisitos de privacidade.
Como o KORAGRC faz a gestão de riscos de terceiros (TPRM)?
O KORAGRC cobre o ciclo do fornecedor: onboarding e due diligence por risco, questionários inteligentes, análise de contratos com IA e monitoramento contínuo. Os fornecedores respondem e enviam evidências, como relatórios ISO 27001 ou SOC 2, por um portal seguro, e você mantém uma visão consolidada do risco de terceiros.
O KORAGRC apoia programas de auditoria interna e de compliance?
Sim. Você planeja auditorias a partir de um universo de auditoria baseado em risco, executa com papéis de trabalho e evidências e deixa a IA sugerir objetivos, testes, scripts e achados. Obrigações de conformidade, aceite de políticas e planos de ação ficam ligados aos mesmos riscos e controles, e os achados viram planos de ação acompanhados.
Para quem é o KORAGRC?
O KORAGRC foi criado para CISOs e times de segurança, encarregados de proteção de dados (DPOs), auditores internos, gestores de risco e compliance e consultorias que conduzem programas de GRC para várias organizações.
Quanto tempo leva a implantação e como começar?
O prazo depende do escopo: quais módulos você inicia, quais frameworks carrega e quanto de dados existentes migra. Como o KORAGRC é uma plataforma SaaS com biblioteca de controles compartilhada, você parte de frameworks prontos e não de uma página em branco. Agende uma demonstração e desenhamos um plano para o seu caso.
O Futuro da
Governança
Corporativa.
Junte-se à nova geração de líderes de GRC. Recupere seu tempo com a KORAGRC.